


思科分析实现组织更有效安全的关键因素
El informe ‘The Secutity bottom line’ indaga el estado de la ciberseguridad en las empresas, así como los procesos y soluciones para mejorarla.
 Más de la mitad de las organizaciones españolas encuestadas en el último informe de 思科 sobre ciberseguridad (他 56%) ha sufrido una intrusión o infección de malware significativa el pasado año. 他 94% es consciente de que debe mejorar para implementar una seguridad verdaderamente efectiva, 和 43% admite que a veces tiene que tomar medidas no ideales para lidiar con incidentes de seguridad.
Estas son algunas de las conclusiones del último informe de ciberseguridad de Cisco –‘The Security bottom line-, que analiza a qué procesos y soluciones dedican su presupuesto de seguridad las organizaciones, así como otros factores igualmente determinantes para el éxito de una estrategia de ciberseguridad: experiencia, capacidad e influencia sobre terceros.
Según los datos del informe, 他 54% de las compañías españolas consultadas sitúa el spam malicioso como el incidente más significativo en 2018 (frente al 42% de media global), seguido de malware (49%), spyware (39%) y phising (37%).
Según Talos (división de ciber-inteligencia de Cisco), 他 85% de todos los correos electrónicos a escala global son spam. Y según el Informe Data Breach Investigations Report 2018 de Verizon (en el que ha colaborado Cisco), el correo electrónico es el principal vector tanto para la distribución de malware (92,4%) como para el phishing (96%).
 Como apunta Eutimio Fernández, director de ciber-seguridad en Cisco España, “el 55% de los CISOs españoles considera las amenazas del correo electrónico como el mayor riesgo de ciberseguridad para sus organizaciones, si bien y como dato positivo, España registró menos incidentes de pérdida de datos (22%) comparado con la media mundial (33%)”.
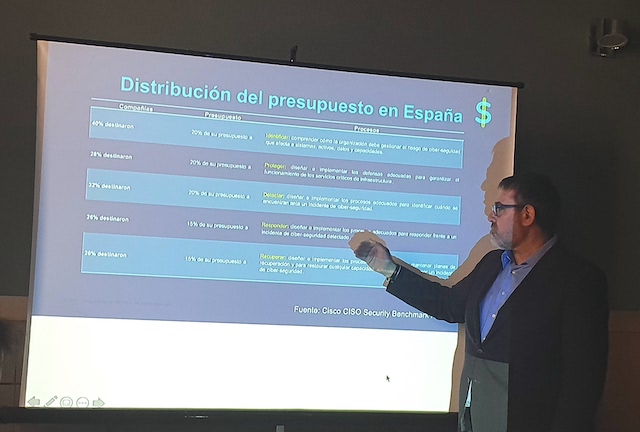
¿A qué procesos de seguridad se destina la inversión? Cuatro de cada diez organizaciones españolas destina el 20% de su presupuesto de ciberseguridad a identificar: comprender cómo deben gestionar el riesgo de ciberseguidad que afecta a sistemas, activos, datos y capacidades.
El siguiente proceso es detectar amenazas (32%), seguido de proteger su entorno (28%), mientras que a lo que menos presupuesto destinan es a responder y recuperar.
Ocho de cada diez organizaciones consultadas no pueden permitirse adquirir todo lo que consideran necesario para proteger su infraestructura. 然而, la gran mayoría (94%), señala que aún les queda camino por recorrer para implementar una seguridad verdaderamente efectiva, con independencia de su presupuesto.
El informe también analiza las soluciones de seguridad más utilizadas, siendo los firewalls y los sistemas de protección para correo electrónico y de red a los que dedican más interés. También es significativo que la segmentación de red (37%) y la micro-segmentación (11%) se utilicen menos, “cuando es algo esencial para evitar infecciones a través de la red”, recalca Fernández.
Entre las recomendaciones recogidas en el informe destacan que las organizaciones deben de analizar lo que verdaderamente necesitan en materia de seguridad; sacar más partido a las inversiones, con especial énfasis en la automatización e integración para reducir la complejidad, así como adoptar una estrategia ‘zero-trust’ para que los atacantes tengan más complicado comprometer los activos, 除其他外.
“La seguridad no es una ‘commodity’ ni un ‘prêt-à–porter’展开, sino que cada compañía tiene sus propias necesidades -subraya Fernández-. Factores como el presupuesto, la experiencia o la capacidad de ejecución deben ser analizados y mejorados para lograr una seguridad verdaderamente efectiva, en la que la integración y la automatización son factores fundamentales para lograrlo”.
你喜欢这篇文章吗?
订阅我们的 通讯 你不会错过任何东西.
其他相关文章

博世在 Praesensa 系统中提供多控制器及多 VLAN IP 网络功能 1.50
思科押注于简单的安全性, 智能无处不在
思科揭示企业实现最佳网络安全的最佳实践
Fibratel将人工智能应用于公共和私人场所的容量控制
塞维利亚通过博世摄像头庆祝更安全的圣周
塞维利亚以一项开创性的智慧城市项目迎接圣周
Vivotek 的 IP 视频监控解决方案使 Axtel 能够优化其基础设施监控
思科主张安全应成为企业董事会中的关键和战略性因素
用户缺乏安全培训威胁到西班牙企业的信息安全
马德里理工大学, Inteco, Everis和思科创建了一项教授如何创建软件安全系统的硕士课程
ISE 就职演说 2014 由德克·施莱辛格 (Dirk Schlesinger) 领导, 思科咨询服务
思科优化其VMS平台 7.0 并推出其新型视频监控摄像机 6050
思科收购安全公司Sourcefire
拉斯罗萨斯市政府寻求其多媒体服务与思科技术的融合
施耐德电气Pelco的IP摄像机通过了思科智能网络Medianet认证